أطلق خبراء الأمن السيبراني تحذيراً عاجلاً عقب رصد هجوم إلكتروني واسع النطاق، استهدف أنظمة عشرات الشركات العالمية عبر استغلال بيانات مسروقة من تطبيق مشهور مخصص لحفظ الملفات.
ثغرة في تطبيق كونكت وايز
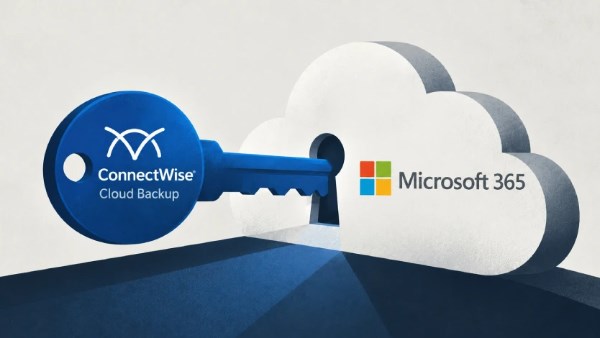
استغل القراصنة ثغرة أمنية في بيانات تطبيق "كونكت وايز" للنسخ الاحتياطي (ConnectWise Cloud Backup)، وهو تطبيق تعتمد عليه الشركات لحفظ نسخ آمنة من ملفاتها الهامة ومحادثات الموظفين على خدمات "مايكروسوفت 365" السحابية. وبسبب الصلاحيات الواسعة التي يتمتع بها التطبيق في قراءة رسائل البريد الإلكتروني والملفات والمحادثات الخاصة، مكنت سرقة كلمات المرور الخاصة به المهاجمين من الدخول والاطلاع على البيانات الحساسة بحرية تامة.
هجوم منظم واختراق متسلسل
أظهر باحثون من شركة "هانتريس" الأمنية أن الهجوم اتسم بالتنظيم، حيث استخدم الهاكرز أجهزة حاسوب مبرمجة للدخول بشكل متسلسل وسريع إلى حسابات 173 شركة مسجلة في الخدمة خلال وقت قياسي. ولم يتوقف الأمر عند مجرد القراءة، بل قام القراصنة في بعض الحالات بتعديل الصلاحيات ومنح أنفسهم لقب "مسؤول عام" (Global Administrator)، مما يمنحهم سيطرة كاملة على النظام حتى في حال تغيير كلمات المرور أو حذف التطبيق.
إجراءات احترازية وتحركات تقنية
استجابت شركة "كونكت وايز" للأزمة عبر إغلاق خدمة النسخ الاحتياطي مؤقتاً لإجراء التحقيقات اللازمة، مؤكدة تعاونها مع شركة مايكروسوفت لتتبع مصدر الهجوم. وفي هذا السياق، نصح الخبراء الأمنيون الشركات ومسؤولي التكنولوجيا بضرورة إيقاف عمل التطبيق فوراً، ومراجعة سجلات الدخول للتأكد من عدم وجود أنشطة غير مألوفة، مع ضرورة تغيير كلمات المرور الحساسة لتأمين البيانات.