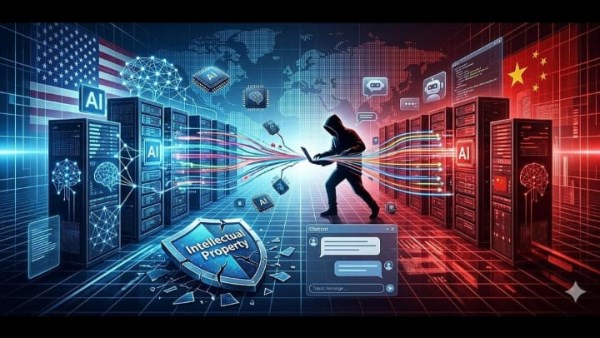
كشفت شركة الأمن السيبراني الأمريكية «بالو ألتو نتوركس» عن رصد سلسلة من الهجمات الإلكترونية استهدفت مؤسسات أمريكية خلال شهري أغسطس وسبتمبر 2026، وسط اشتباه في ارتباطها بجهات صينية استخدمت أنظمة الذكاء الاصطناعي لتنفيذ عمليات الاختراق بصورة شبه مستقلة.
تفاصيل الهجمات والجهات المستهدفة
وفقًا لتقرير وحدة «42» التابعة للشركة ونشرته صحيفة «معاريف» الإسرائيلية، تم توثيق 25 عملية إلكترونية استهدفت ما لا يقل عن 19 مؤسسة تعمل في قطاعات حساسة، من بينها تصنيع أشباه الموصلات المتقدمة، والسياسة الأمنية الأمريكية، ومؤسسات المجتمع المدني. وأكد الباحثون تسجيل وصول غير مصرح به إلى الأنظمة أو الحصول على معلومات في 10 مؤسسات على الأقل، مرجحين أن تكون الهجمات نُفذت بواسطة شخص واحد أو فريق صغير من المهاجمين الناطقين باللغة الصينية، مع تقييم متوسط الثقة بوجود دوافع استخباراتية مرتبطة بالصين.
اختراق بيانات اتحاد المعلمين وشركات الرقائق
من أبرز الهجمات اختراق اتحاد للمعلمين الأمريكيين، ما أتاح الوصول إلى أكثر من مليون سجل لأعضائه، بجانب نحو 31 ألف جهة اتصال. كما تمكن المهاجمون من إنشاء حسابات إدارية غير مصرح بها داخل شركة متخصصة في تصنيع الرقائق الإلكترونية، مما منحهم إمكانية الاحتفاظ بالوصول إلى أنظمتها حتى بعد الاختراق الأولي. وشملت العمليات أيضًا التلاعب بوثيقة نشطة تُستخدم للتصويت على أحد المعايير الصناعية، فضلًا عن الوصول إلى نحو 500 سجل في نظام لإدارة المستخدمين مرتبط ببرنامج في مجال السياسة الأمنية، من بينها حسابات تحمل عناوين بريد إلكتروني حكومية وعسكرية.
دور الذكاء الاصطناعي في تنفيذ الاختراقات
أشار التقرير إلى أن المهاجمين استخدموا نسخة مخصصة من أداة «كيرن» مفتوحة المصدر، حيث تولى المشغلون تحديد الأهداف والنتائج المطلوبة، بينما نفذ نظام الذكاء الاصطناعي مراحل الاختراق بصورة آلية بدءًا من التخطيط لمحاولات الوصول، مرورًا بتنفيذها وتوثيق نتائجها، وصولًا إلى تحديد الخطوات التالية بناءً على المعلومات المكتسبة. وسمح هذا الأسلوب بتنفيذ محاولات اختراق متعددة بالتوازي دون إدارة يدوية لكل عملية، مما أتاح لفريق محدود توسيع نطاق الهجمات.
ثغرات أمنية مستغلة وتوصيات الحماية
لفت الباحثون إلى أن العمليات لم تعتمد على ثغرات غير معروفة، بل استغلت نقاط ضعف قائمة مثل ثغرات معلومة لم تُعالج، وكلمات مرور ضعيفة، وإعدادات حماية غير كافية. وشددوا على أن مواجهة هذا النوع من الهجمات تتطلب تحديث الأنظمة الأمنية بانتظام، وتشديد إدارة الصلاحيات، وتقليل عدد الأنظمة المتاحة للوصول عبر الإنترنت.